




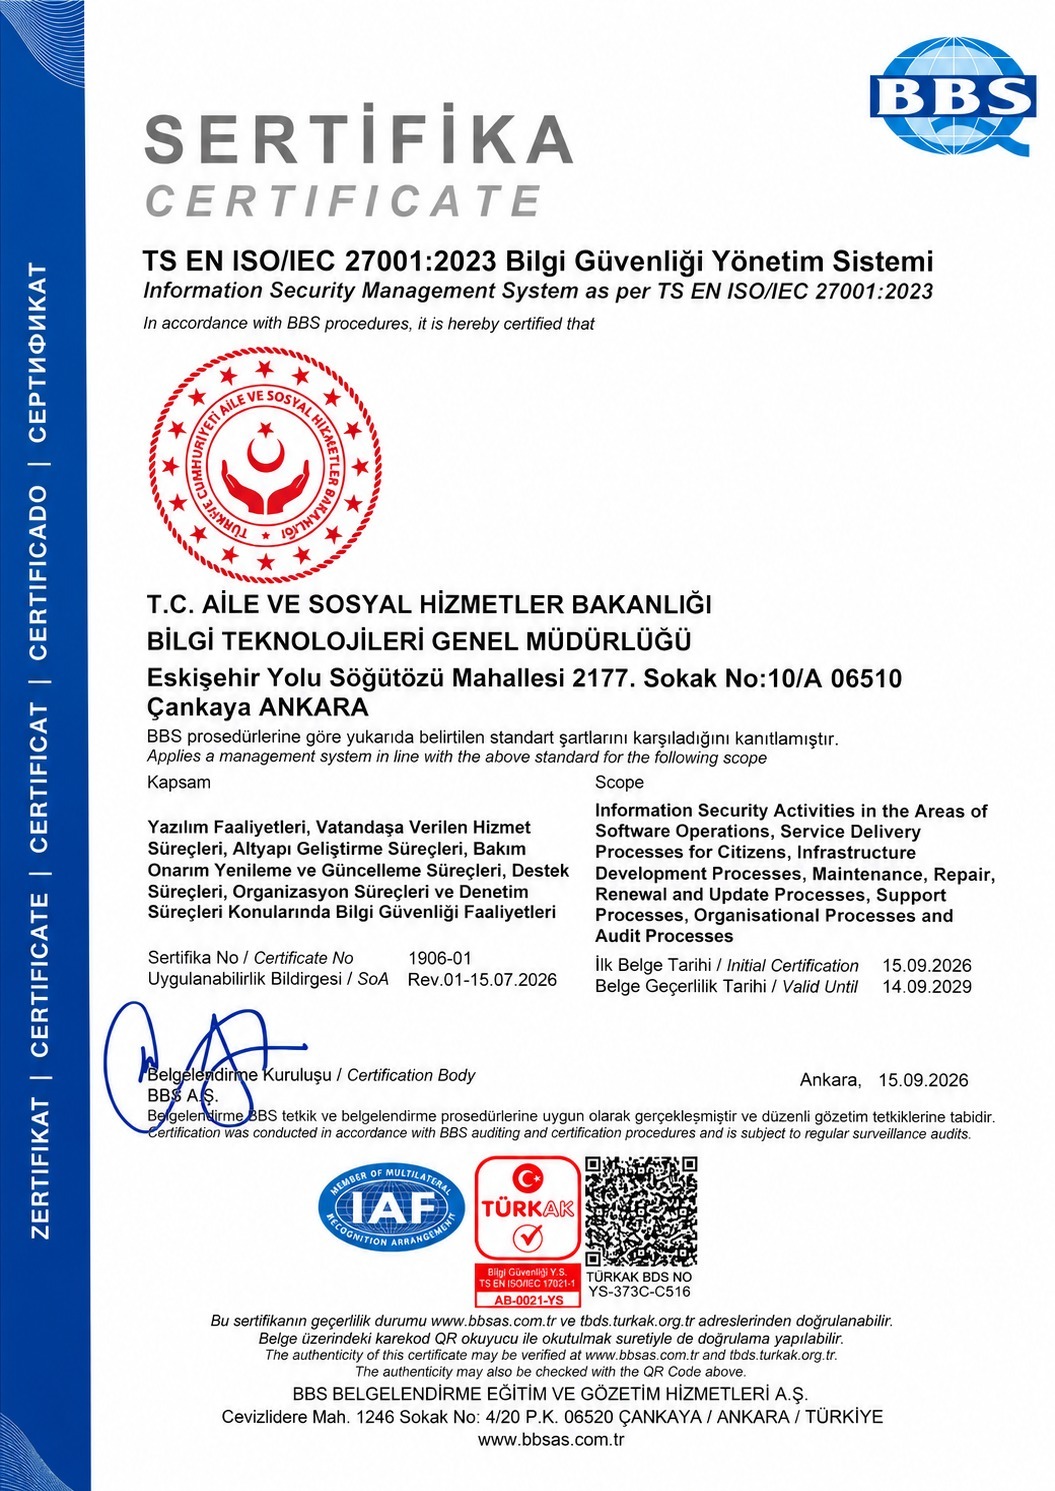
TS ISO 27001 : 2023 Bilgi Güvenliği Yönetim Sisteminin ana teması; T.C. Aile ve Sosyal Hizmetler Bakanlığı Bilgi Teknolojileri Genel Müdürlüğü kapsamında insan, alt yapı, yazılım, donanım, vatandaş bilgileri, kuruluş bilgileri, üçüncü şahıslara ait bilgiler ve finansal kaynaklar içerisinde bilgi güvenliği yönetim sisteminin sağlandığını göstermek, risk yönetimini güvence altına almak, bilgi güvenliği yönetimi süreç performansını ölçmek ve bilgi güvenliğiyle ilgili olan konularda üçüncü taraflarla olan ilişkilerin düzenlenmesini sağlamak için;
1. İçeriden ve/veya dışarıdan, bilerek ya da bilmeyerek meydana gelebilecek her türlü tehdide karşı T.C. Aile ve Sosyal Hizmetler Bakanlığı Bilgi Teknolojileri Genel Müdürlüğü bilgi varlıklarını korumak, bilgiye erişebilirliği iş süreçleriyle gerektiği şekilde sağlamak, yasal mevzuat gereksinimlerini karşılamak, sürekli iyileştirmeye yönelik çalışmalar yapmak,
2. Yürütülen tüm faaliyetlerde etkin, doğru, hızlı ve güvenli bir şekilde Bilgi Güvenliği Yönetim Sistemi’nin (BGYS) üç temel öğesinin sürekliliğini sağlamak:
a. Gizlilik: Önem taşıyan bilgilere yetkisiz erişimlerin önlenmesi,
b. Bütünlük: Bilginin doğruluk ve bütünlüğünün sağlandığının gösterilmesi,
c. Erişebilirlik: Yetkisi olanların gerektiği hallerde bilgiye ulaşılabilirliğinin gösterilmesi,
3. Sadece elektronik ortamda tutulan verilerin değil; yazılı, basılı, sözlü ve benzeri ortamda bulunan tüm verilerin güvenliği ile ilgilenmek,
4. Bilginin yetkisiz erişim, değişiklik, ifşa veya kaybını önlemek amacıyla gerekli erişim kontrolü, yetkilendirme, kimlik doğrulama, şifreleme ve kriptografik kontrolleri uygulamak; görevlerin ayrılığı, en az ayrıcalık ve bilmesi gereken prensiplerini esas almak.
5. Kritik iş süreçleri ve bilgi teknolojileri hizmetleri için iş sürekliliği ve bilgi teknolojileri sürekliliği planlarını oluşturmak, güncel tutmak ve periyodik tatbikat ve testlerle etkinliğini doğrulamak; acil durum, afet, sistem kesintisi ve siber saldırı gibi durumlarda kritik hizmetlerin kabul edilebilir sürelerde yeniden devreye alınmasını sağlamak.
6. Bilgi Güvenliği Yönetimi eğitimlerini tüm personele vererek bilinçlendirmeyi sağlamak,
7. Bilgi Güvenliğindeki gerçekte var olan veya şüphe uyandıran tüm açıklıkları, BGYS Ekibine rapor etmek ve ekip tarafından soruşturulmasını sağlamak,
8. İş süreklilik planları hazırlamak, sürdürmek ve test etmek,
9. Bilgi Güvenliği konusunda periyodik olarak değerlendirmeler yaparak mevcut riskleri tespit etmek; değerlendirmeler sonucunda, eylem planlarını gözden geçirmek, düzeltici faaliyetler oluşturmak ve takibini yapmak,
10. Bilgiye erişilebilirlik ve bilgi sistemleri için iş gereksinimlerini karşılamak,
Bilgi Güvenliği Politikamız olarak belirlenmiştir.
